软考高项(信息系统项目管理师,第4版第3章“信息系统治理”),这一章综合知识常出 1–2 分,重点就是“GB/T 34960 +COBIT+ISO/IEC 38500+IT审计”。
1.高项必背:三大IT治理标准/框架
标准/框架 | 性质 | 高项核心考点 | 做题关键词 |
GB/T 34960 系列(信息技术服务 治理) | 国标,国内落地 | .1通用要求、.2实施指南(.3绩效/.4审计/.5数据治理作延伸); 三大治理域=顶层设计+管理体系+资源 | “国标”“建体系”“自评价/第三方评价”“三大域” |
ISO/IEC 38500 | 国际IT治理原则标准 | 六原则:责任、战略、获取/采购、性能、一致性/合规、人的行为; 三任务:评估、指导、监督 | “治理机构”“董事会原则”“评指监” |
COBIT(国际专业组织发布) | 国际IT治理与管理框架 | 治理域EDM(评估/指导/监督); 管理四域APO规划、BAI建设采购、DSS运维服务、MEA监控评价; 2019共40个治理+管理目标 | “治理vs管理” “EDM(评估/指导/监控)是高管” “建设项目=BAI(建设与采购实施)” |
易错:ITIL是IT服务管理最佳实践,不是“纯IT治理框架”;ISO 31000是风险治理不是IT治理;考题问“不属于IT治理标准”常放这两个当干扰。
2.GB/T 34960 深挖(选择题高频)
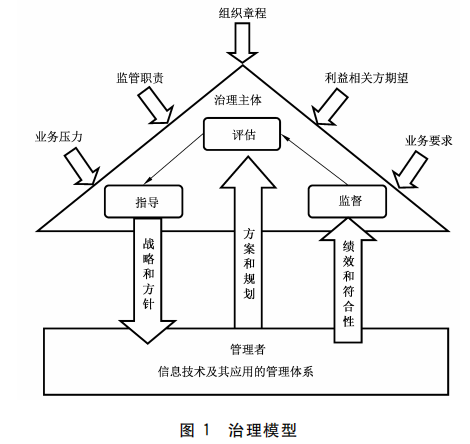
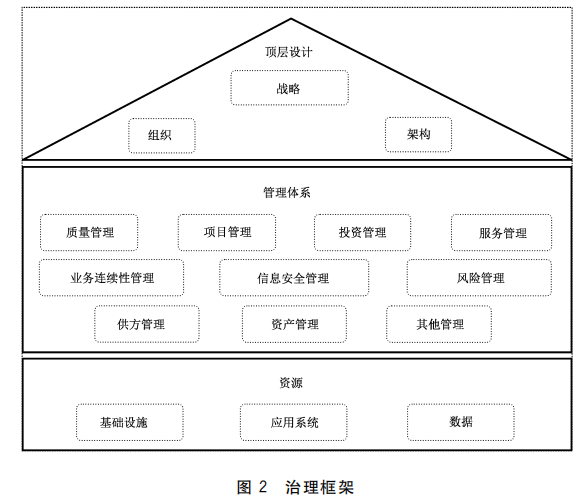
34960.1 通用要求:规定IT治理模型、框架、实施原则;覆盖顶层设计、管理体系、资源三域。
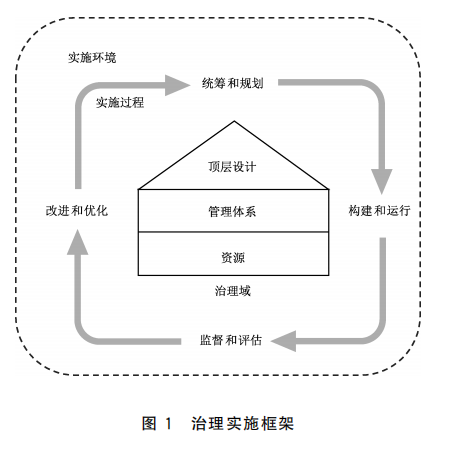
34960.2 实施指南:实施框架/环境/过程,过程可记“统筹规划→构建运行→监督评估→改进优化”。
三域划分(必考): 顶层设计:IT战略、组织、架构 管理体系:质量、项目、服务、安全、风险、供方、投资、业务连续等 资源:基础设施、应用系统、数据 真题原型:问“不属于三大治理域”→选“技术体系/技术体系治理域”这类。 适用场景:建立体系、内部自评、IT审计、第三方评价、解决方案选型。
3.ISO/IEC 38500 深挖
IT 治理顶层六原则口诀:“责战采绩合一人” 责任 Responsibility、战略/策略 Strategy、获取/采购 Acquisition、性能/绩效 Performance、一致性/合规 Conformance、人的行为 Human behaviour 三任务:评估(现状/风险/价值)→指导(战略/政策/投资方向)→监督(绩效/合规/改进) 定位:给治理层(董事会、高管)用,讲“什么是好治理”,不写具体IT运维流程。
4.COBIT 深挖(辨析重于死记)
治理层唯一:EDM=Evaluate/Direct/Monitor(评估/指导/监控),董事会+执行管理层,定方向、控风险、看价值。 管理层四域: 规划与组织APO (调整/规划/组织):战略、组织、风险顶层、资源布局 建设与采购实施BAI (构建/采购/实施):开发、采购、集成、上线 交付与服务支持DSS (交付/服务/支持):运维、服务台、安全运营、事件问题变更 监控与评价MEA (监控/评价/评估):绩效、合规、审计、改进 COBIT 2019设计流程(设计企业信息与技术(I&T)治理系统)四步:了解组织环境与战略→确定初步范围→优化范围→最终确定设计。 常混点:EDM“监督”是治理层全局监督,MEA是管理层的监控评价;题目说“审核IT投资回报/确定IT战略方向”偏EDM,说“写变更流程/做渗透测试/出运维报表”偏管理域。
5.关联延伸(不用深背,但选择题可能蹭)
服务管理:ITIL/ISO 20000——归“管理体系/运维”支撑,不归治理原则。 信息安全:等保2.0 GB/T 22239、27001——归安全治理/合规支撑。 数据治理:GB/T 34960.5、DCMM GB/T 36073、数据安全GB/T 37988——高项第3章若提数据治理,优先想34960.5;论文/案例涉及数据资产再补DCMM。 风险:ISO 31000只作“风险管理”不是“IT治理标准”辨析。
6.速记口诀
国标三域:顶管资(顶层设计、管理体系、资源) 38500:责战采绩合一人 + 评指监 COBIT:高管EDM,APO管规划,BAI管建设,DSS管运维,MEA管评价 治理vs管理:治理定方向/定框架/监督(高层),管理做计划/建设/运行/检查(中层)
推荐阅读合集